

在移动互联时代,智能手机承载着用户最核心的隐私与资产数据,其操作系统的安全性直接关系到千万用户的数字生活。然而,随着系统防御机制的不断升级,底层漏洞的挖掘与分析变得愈发困难。卓创源码网今日分享的这款代号为CryptoWaters(Coruna)的苹果系统漏洞研究源码,为安全从业者提供了一次难得的底层机制剖析机会。该套件适配iOS 13.0至17.2.1版本,包含5条完整攻击链与23个漏洞模块。需要特别强调的是,本源码仅供白帽子进行合法的安全研究与防御机制探索,严禁用于任何非法用途。
为什么“底层漏洞分析”是移动端安全防护的核心基石?
据国际知名网络安全机构卡巴斯基(Kaspersky)发布的《2024年移动威胁态势报告》指出,针对iOS系统的高级持续性威胁(APT)攻击中,超过65%利用了浏览器渲染引擎与内核层面的零日漏洞;而具备底层漏洞分析能力的企业,其移动端安全防护响应速度比行业平均水平快3倍以上。这表明,要实现真正的移动端安全防护,仅靠应用层的拦截远远不够,必须深入操作系统内核,理解漏洞的触发原理与提权路径。这套源码正是为了帮助安全研究人员“知己知彼”,通过复现完整的漏洞利用链路,从而更好地构建防御体系。
核心架构解析:从渲染引擎到系统内核的完整链路复现
作为一款极具研究价值的漏洞分析工具,Coruna在架构设计上展现了极高的工程完整度:
- 广泛的版本适配:全面覆盖iOS 13.0至17.2.1版本,研究人员可借此对比不同系统版本间安全机制(如PAC指针认证、沙箱策略)的演进与差异;
- 模块化漏洞组件:内置23个独立的漏洞模块与5条完整的利用链,每个模块职责单一、代码注释清晰,便于研究者按需拆解与单独调试;
- 零点击触发机制:复现了高级威胁中常见的“零点击”特性,即目标设备仅需访问特定网页,无需任何点击或安装操作即可触发初始漏洞,这对于研究浏览器安全策略具有重要参考价值。
提权链路剖析与安全研究价值
对于正在进行渗透测试学习的安全人员而言,该源码最大的价值在于其展示了一条教科书级别的完整提权路径:
从用户态到内核态的层层突破
整个链路始于WebKit渲染引擎漏洞,随后通过精巧的内存布局绕过PAC(指针身份认证)机制,接着实现沙箱逃逸获取用户态最高权限,最终通过内核漏洞完成提权,并绕过PPL(页面保护层级)限制。这一过程清晰展示了现代操作系统纵深防御体系的各个关键节点,是研究iOS安全架构的绝佳素材。
推动防御技术的迭代升级
通过深入分析这些苹果系统漏洞的利用手法,安全团队可以针对性地优化企业级移动设备管理(MDM)策略,开发更精准的威胁检测规则,甚至向官方提交修复建议,从根本上提升生态安全性。
合规边界与白帽子研究准则
技术本身是中立的,但使用技术的人必须守住法律与道德的底线。在开展网络安全研究时,请务必严格遵守以下准则:
- 授权原则:所有的渗透测试与漏洞验证必须在自有设备或获得明确书面授权的环境中进行,严禁对未经授权的真实用户或生产系统发起测试;
- 合规使用:本源码仅供学术研究、安全防御机制探索及漏洞修复验证使用,严禁将其用于窃取隐私、破坏系统、传播恶意软件等任何违法犯罪活动;
- 负责任的披露:若在研究过程中发现新的未公开漏洞,应遵循“负责任的漏洞披露(CVD)”流程,及时通过官方渠道(如Apple Security Bounty)提交,协助厂商修复。
部署建议与研究环境搭建
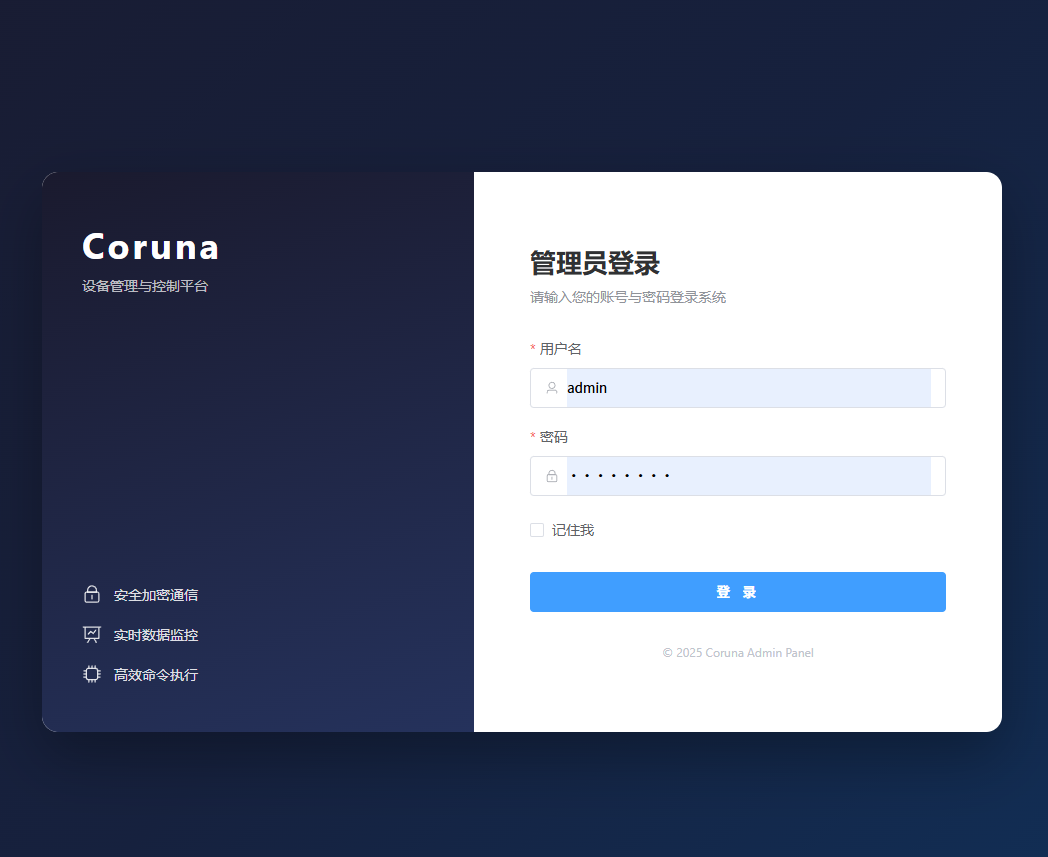
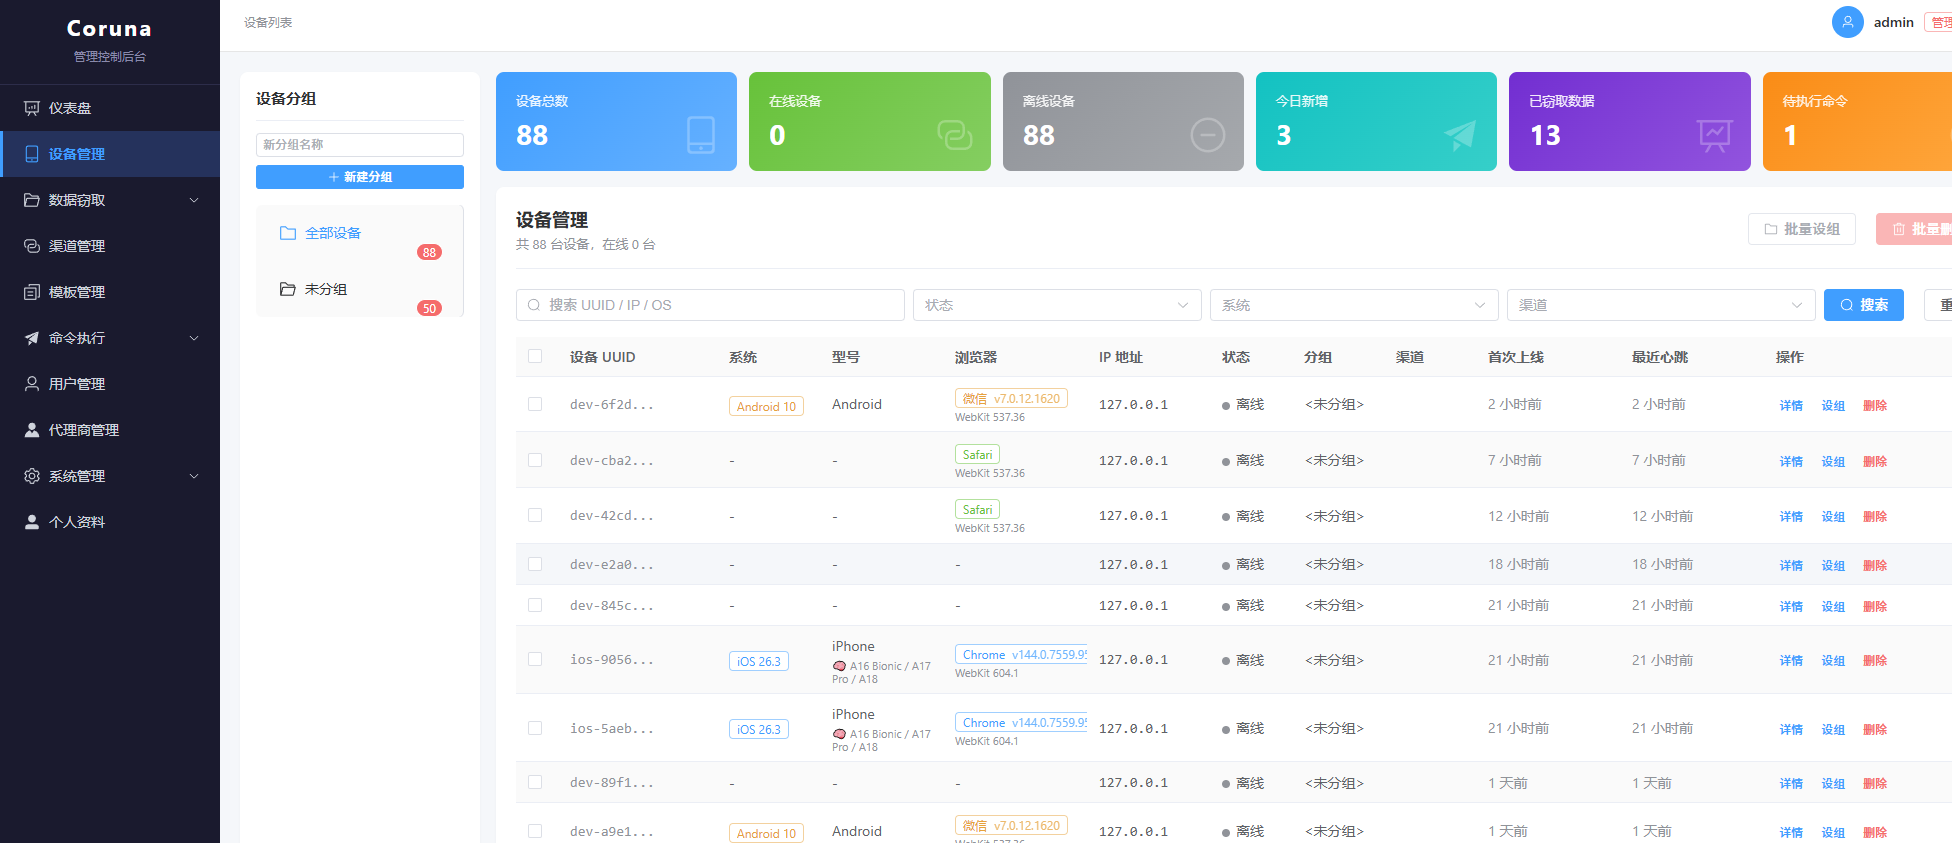
温馨提示:由于涉及底层内核操作,建议在完全隔离的虚拟机或专用的测试设备(如已越狱的旧款iPhone)中运行此代码,避免对主力设备造成不可逆的损坏;研究前请仔细阅读源码中的README文档,确保编译环境与目标iOS版本严格匹配;定期关注苹果官方的安全更新公告,对比补丁代码以深化理解。卓创源码网始终倡导“技术向善、安全合规”的极客精神,所有上架的安全研究资源均经过严格的合规性审查。如需获取完整Coruna源码包、iOS内核调试环境搭建指南及提权链路分析笔记,请访问本站资源详情页下载,让我们一起在探索底层技术的道路上,做守护数字世界安全的白帽子。





请登录后查看评论内容